Des pirates informatiques liés à l'Iran seraient responsables d'une cyberattaque contre la Metropolitan Transportation Authority (MTA) de Los Angeles en mars, selon un rapport publié mardi par la firme de cybersécurité israélienne Gambit Security. Ce rapport, publié un mardi, a spécifiquement désigné des hackers liés à l'Iran comme étant à l'origine de cette opération. L'incident, survenu le 16 mars, a forcé la MTA à fermer partiellement son réseau numérique après la détection d'une intrusion dans ses systèmes informatiques. La Metropolitan Transportation Authority (MTA) de Los Angeles a en effet détecté l'intrusion dans ses systèmes informatiques ce jour-là. Les assaillants ont dérobé au moins 700 gigaoctets de données, comprenant des courriels, des sauvegardes et divers fichiers sensibles. La MTA a affirmé que l'attaque n'avait pas interrompu la circulation des trains et des bus.
Détails de l'intrusion
Les données dérobées sont apparues accidentellement sur internet, ce qui a permis aux chercheurs de la société Gambit Security de reconstituer la chronologie de l'attaque. Cette apparition inattendue a fourni des pistes cruciales pour comprendre l'étendue et la nature de l'intrusion. Deux semaines après l'intrusion initiale dans les systèmes de la Metropolitan Transportation Authority (MTA), un groupe se faisant appeler « Ababeel Minab » a revendiqué la responsabilité de l'attaque en ligne. Cette revendication est intervenue après que la MTA a été contrainte de fermer des pans entiers de son réseau numérique en réponse à l'incident.
« Ababeel Minab » a affirmé avoir supprimé d'importantes quantités de données et a publié une vidéo prétendument destinée à montrer ses membres opérant au sein des systèmes informatiques de la MTA. Cette démonstration visait clairement à affirmer leur capacité à pénétrer et à manipuler des infrastructures critiques. Les chercheurs en cybersécurité ont identifié « Ababeel Minab » et d'autres groupes similaires comme de possibles façades utilisées par des espions iraniens pour dissimuler leurs opérations. Cette méthode vise à brouiller les pistes et à rendre l'attribution plus complexe pour les enquêteurs, compliquant ainsi les efforts d'identification des commanditaires réels.
Les médias locaux de Los Angeles ont rapporté que l'attaque avait entraîné la désactivation de certains écrans d'affichage des horaires de transport. Elle aurait également empêché les usagers de recharger leurs cartes de transport, perturbant ainsi les services habituels malgré l'affirmation de la MTA qu'elle n'avait pas interrompu la circulation des trains et des bus. Ces perturbations, bien que n'affectant pas directement le mouvement des véhicules, ont eu un impact significatif sur l'expérience des passagers et le fonctionnement quotidien du réseau. La récupération des systèmes et la sécurisation des données restent des préoccupations majeures pour l'autorité de transport, qui doit faire face aux conséquences de cette intrusion.
Contexte des offensives iraniennes
Cette attaque s'inscrit dans une série d'offensives numériques iraniennes, lancées depuis le début du conflit armé avec les États-Unis et Israël, selon les observations de spécialistes en cybersécurité. Cette vague d'attaques représente une escalade dans les confrontations géopolitiques, se manifestant désormais de manière significative dans le cyberespace. Les groupes affiliés à l'Iran intensifient leurs activités dans le cyberespace, ciblant diverses infrastructures et entreprises, souvent pour des motifs politiques ou de renseignement. Leur objectif est de perturber, d'espionner ou de collecter des informations sensibles.
Le groupe « Ababeel » a également revendiqué des intrusions contre le réseau de trains de banlieue Tri-Rail en Floride du Sud, ainsi que contre la société de géolocalisation de véhicules Fainx. Ces revendications mettent en lumière une stratégie visant à perturber des services essentiels ou à collecter des données sensibles à travers différentes industries. L'étendue géographique de ces cyberattaques suggère une campagne coordonnée et diversifiée, ne se limitant pas à une seule région ou à un seul type de cible.
La société Anix, propriétaire de Fainx, a détecté l'intrusion dans ses systèmes le 2 avril. Un représentant d'Anix a déclaré que le FBI « comprend très bien qui sont ces criminels », indiquant une connaissance des acteurs derrière ces attaques. Le FBI a confirmé son implication dans l'enquête sur l'incident de Fainx, affirmant qu'il continuerait à « coordonner avec ses partenaires pour y faire face ». Ces déclarations soulignent la reconnaissance par les autorités américaines de l'origine et de la nature des menaces cybernétiques que représentent ces groupes. La multiplication des cibles et la sophistication des méthodes utilisées par des entités liées à l'Iran constituent un défi croissant pour la cybersécurité des infrastructures critiques aux États-Unis.
Réactions et enquêtes
La firme Gambit Security a affirmé que ses recherches avaient permis de recueillir des preuves numériques légales établissant un lien entre le groupe « Ababeel Minab » et l'État iranien. Cette attribution s'appuie sur une analyse approfondie des techniques, des infrastructures et des cibles privilégiées par ce groupe, le rattachant aux opérations cybernétiques menées par Téhéran. La société de cybersécurité israélienne a présenté ces éléments comme des fondations solides pour identifier les commanditaires derrière l'attaque contre la Metropolitan Transportation Authority (MTA) de Los Angeles. Ces preuves sont considérées comme suffisamment robustes pour une attribution formelle.
Le réseau de trains de banlieue Tri-Rail, situé en Floride du Sud, a confirmé avoir été victime d'un incident de piratage « pendant environ un mois ». Tri-Rail a toutefois précisé que les données ciblées n'étaient pas sensibles, minimisant l'impact potentiel de l'intrusion. Cette déclaration intervient alors que le groupe « Ababeel » avait revendiqué des attaques contre Tri-Rail, suggérant une campagne plus large visant les infrastructures de transport aux États-Unis. La nature des données ciblées par cette attaque sur Tri-Rail n'a pas été précisée, au-delà de l'affirmation qu'elles n'étaient pas considérées comme sensibles.
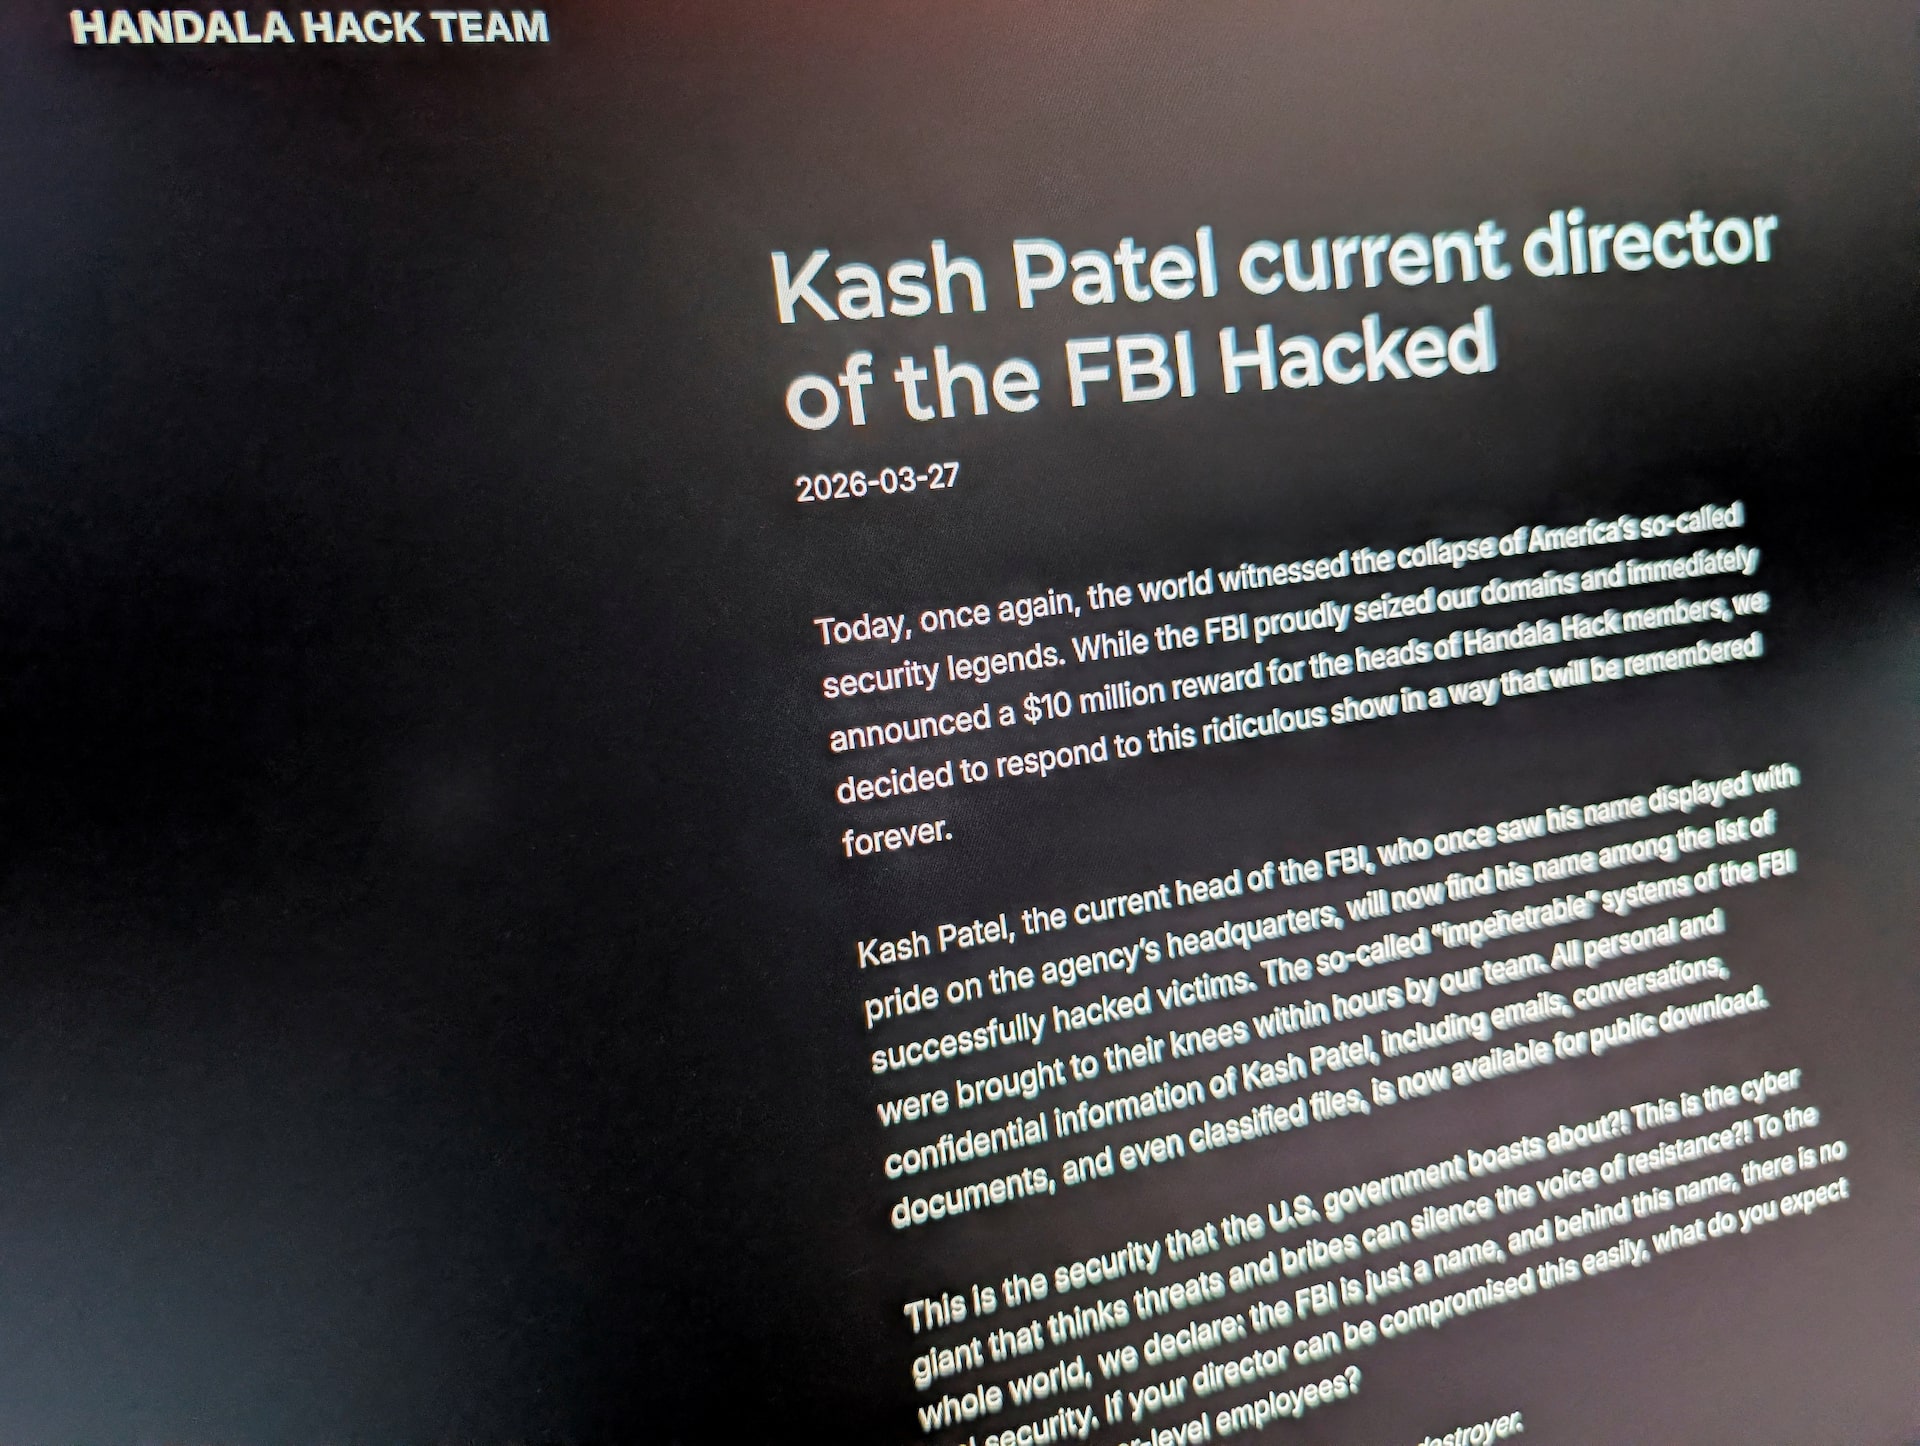
D'autres incidents cybernétiques attribués à Téhéran depuis fin février incluent une cyberattaque majeure contre le fabricant d'équipements médicaux Stryker. Cette attaque a potentiellement mis en péril des informations critiques liées à la santé et au fonctionnement de l'entreprise. Une fuite de courriels personnels de Kash Patel, directeur du FBI, a été recensée, ajoutant à la liste des opérations de renseignement présumées et soulevant des questions sur la sécurité des informations des hauts fonctionnaires. Enfin, des allégations de manipulation à distance de compteurs de pompes à carburant dans des stations-service américaines ont également été rapportées, illustrant la diversité des tactiques employées et la portée potentielle de ces offensives. Ces incidents soulignent l'intensification des activités cybernétiques iraniennes visant des cibles variées aux États-Unis, allant des infrastructures critiques aux données personnelles. La capacité à cibler des secteurs aussi diversifiés que la santé, le renseignement et l'énergie révèle une stratégie cybernétique iranienne aux multiples facettes, cherchant à maximiser son impact.
Le FBI, au fait de l'incident de la MTA, a confirmé sa connaissance de la situation. L'agence fédérale a indiqué qu'elle continuait à « coordonner avec ses partenaires pour y faire face ». Cette déclaration s'inscrit dans le cadre de son engagement plus large à enquêter sur les cyberattaques visant les infrastructures américaines. L'implication du FBI met en lumière la gravité perçue de ces intrusions et la nécessité d'une réponse coordonnée face à des menaces étatiques complexes. La collaboration entre les agences fédérales et les entités privées est jugée essentielle pour contrer efficacement ces menaces persistantes et sophistiquées.