كشف تقرير صادر عن شركة "جامبيت سكيوريتي" (Gambit Security) الإسرائيلية للأمن السيبراني، يوم الثلاثاء، أن قراصنة مرتبطين بإيران كانوا وراء هجوم سيبراني استهدف هيئة النقل العام في لوس أنجلوس في شهر مارس. وقد أعلنت هيئة النقل الحضرية (MTA) في لوس أنجلوس عن اكتشاف اختراق لأنظمتها الحاسوبية في 16 مارس. هذا التقرير، الذي نشرته الشركة الإسرائيلية المتخصصة في الأمن السيبراني، ألقى الضوء على طبيعة هذا الهجوم ومصدره المحتمل، مشيراً إلى تورط جهات مدعومة من إيران. التقرير، الذي صدر يوم الثلاثاء، أكد بشكل قاطع أن المتسللين المرتبطين بإيران هم المسؤولون عن الهجوم السيبراني الذي تعرضت له هيئة النقل الحضرية في لوس أنجلوس.
وأفاد تقرير شركة الأمن السيبراني الإسرائيلية أن الهجوم الإلكتروني كان يستهدف سرقة بيانات ضخمة. وقد أكدت "جامبيت سكيوريتي" أن هذا الهجوم يندرج ضمن موجة أوسع من الهجمات الرقمية الإيرانية التي تم إطلاقها منذ بداية النزاع المسلح مع الولايات المتحدة وإسرائيل، مما يشير إلى تصعيد في الحرب السيبرانية بين الأطراف. من جانبها، أكدت هيئة النقل الحضرية أن الهجوم لم يؤد إلى تعطيل حركة القطارات والحافلات في المدينة رغم الاختراق الذي تعرضت له أنظمتها، وهو ما يعد إنجازاً للهيئة في الحفاظ على استمرارية الخدمات الأساسية.
تفاصيل الهجوم السيبراني على هيئة النقل
وقع الحادث في 16 مارس الماضي، حيث اضطرت هيئة النقل الحضرية (MTA) إلى إغلاق أجزاء كاملة من شبكتها الرقمية استجابة للهجوم. وقد أدى الهجوم السيبراني إلى إجبار الهيئة على إغلاق جزئي لأنظمتها الرقمية، مما يعكس خطورة التهديد الذي واجهته. هذا الإجراء الاحترازي كان ضرورياً لاحتواء الاختراق ومنع المزيد من الأضرار، وقد أثر هذا الإغلاق على عدد من الخدمات الأساسية التي تعتمد على البنية التحتية الرقمية للهيئة، مما استدعى استجابة فورية وشاملة من قبل فرق الأمن السيبراني التابعة للهيئة.
تناقلت وسائل الإعلام المحلية تقارير تفيد بأن الهجوم أدى إلى تعطيل بعض شاشات عرض جداول المواعيد الخاصة بالحافلات والقطارات، مما تسبب في إرباك للمسافرين الذين يعتمدون على هذه المعلومات لتخطيط رحلاتهم. كما منع الهجوم المستخدمين من إعادة شحن بطاقات النقل الخاصة بهم، وهو ما أضاف صعوبة على استخدام خدمات النقل العام في المدينة وأثر بشكل مباشر على تجربة الركاب اليومية. هذه التأثيرات، على الرغم من عدم تعطيل حركة القطارات والحافلات بشكل كامل، إلا أنها عكست مدى وصول المهاجمين وقدرتهم على التأثير على الخدمات الحيوية، مما يؤكد الحاجة الملحة لتعزيز الدفاعات السيبرانية للبنى التحتية الحيوية.
وفي تطور لاحق، ظهرت البيانات المسروقة من الهجوم عرضيًا على الإنترنت، مما أتاح للباحثين فرصة تتبع مصدر الهجوم وتحديد الجهة المسؤولة عنه. سمحت هذه البيانات بتأكيد حجم الاختراق ونوعية المعلومات التي تمكن المهاجمون من الوصول إليها. وقد شكل هذا الكشف نقطة تحول في التحقيق الجاري حول الحادث السيبراني، حيث وفر أدلة ملموسة حول طبيعة الهجوم، مما سهل على خبراء الأمن السيبراني تجميع خيوط القضية وتحديد الروابط المحتملة بالجهات الفاعلة.
تبني الهجوم وربطه بإيران
اضطرت هيئة النقل الحضرية (MTA) إلى إغلاق أجزاء من أنظمتها الرقمية استجابةً للهجوم السيبراني، مما أثر على بعض خدماتها التشغيلية. وقد تمكن القراصنة من سرقة ما لا يقل عن 700 غيغابايت من البيانات خلال هذا الاختراق، شملت رسائل البريد الإلكتروني، والنسخ الاحتياطية، ومجموعة متنوعة من الملفات الحساسة. هذه البيانات الضخمة المسروقة تشير إلى عمق الاختراق الذي تعرضت له البنية التحتية الرقمية للهيئة في لوس أنجلوس، وتثير تساؤلات حول مدى حساسية المعلومات التي وقعت في أيدي المهاجمين، مما يزيد من المخاوف بشأن الاستغلال المحتمل لهذه البيانات في المستقبل.
بعد مرور أسبوعين على حادثة الاختراق، أعلنت مجموعة تطلق على نفسها اسم "أبابيل ميناب" (Ababeel Minab) مسؤوليتها عن الهجوم عبر الإنترنت. وادعت المجموعة أنها قامت بحذف كميات كبيرة من البيانات من أنظمة الهيئة، ونشرت مقطع فيديو زعمت أنه يظهر أعضائها وهم يعملون داخل شبكات هيئة النقل الحضرية. وقد عزز هذا الإعلان الشكوك حول دوافع المهاجمين وهويتهم، وأضفى بعداً جديداً على التحقيقات الجارية، حيث قدم دليلاً مباشراً على تبني هذه المجموعة للهجوم، مما سهل على المحققين ربطها بالحادث.
يشير باحثون في مجال الأمن السيبراني إلى أن مجموعة "أبابيل ميناب" ومجموعات أخرى مماثلة قد تكون بمثابة غطاء لعملاء استخبارات إيرانيين. هذا الربط المحتمل بإيران يأتي في سياق تقارير سابقة عن هجمات سيبرانية منسوبة لجهات إيرانية استهدفت بنى تحتية حيوية في دول أخرى. تحليل أساليب الهجوم والجهات التي تبنته يشير إلى مستوى من التنظيم والخبرة يتجاوز قدرات القراصنة الأفراد، مما يدعم فرضية الدعم الحكومي لهذه المجموعات، ويبرز استراتيجية إيران في استخدام مجموعات الواجهة لتنفيذ هجمات سيبرانية معقدة.
تداعيات الهجوم ونطاق التهديد
ذكرت شركة "جامبيت سكيوريتي" (Gambit Security) أن أبحاثها قدمت أدلة رقمية قانونية تربط مجموعة "أبابيل ميناب" (Ababeel Minab) بالدولة الإيرانية، مما يعزز الادعاءات بأن الهجوم جزء من حملة أوسع. ويأتي هذا الهجوم ضمن موجة من الهجمات الرقمية الإيرانية التي تم إطلاقها منذ بداية النزاع المسلح مع الولايات المتحدة وإسرائيل. ولم تقتصر ادعاءات مجموعة "أبابيل" على هيئة النقل في لوس أنجلوس، بل شملت أيضاً اختراقات مزعومة لشبكة قطارات الركاب "تراي-ريل" (Tri-Rail) في جنوب فلوريدا، بالإضافة إلى شركة "فينكس" (Fainx) المتخصصة في تحديد المواقع الجغرافية للمركبات. هذه الادعاءات تشير إلى نطاق أوسع للعمليات السيبرانية التي تنفذها هذه المجموعة أو الجهات التي تدعمها، مما يثير قلقاً متزايداً بشأن الأمن السيبراني للبنى التحتية الحيوية في الولايات المتحدة.
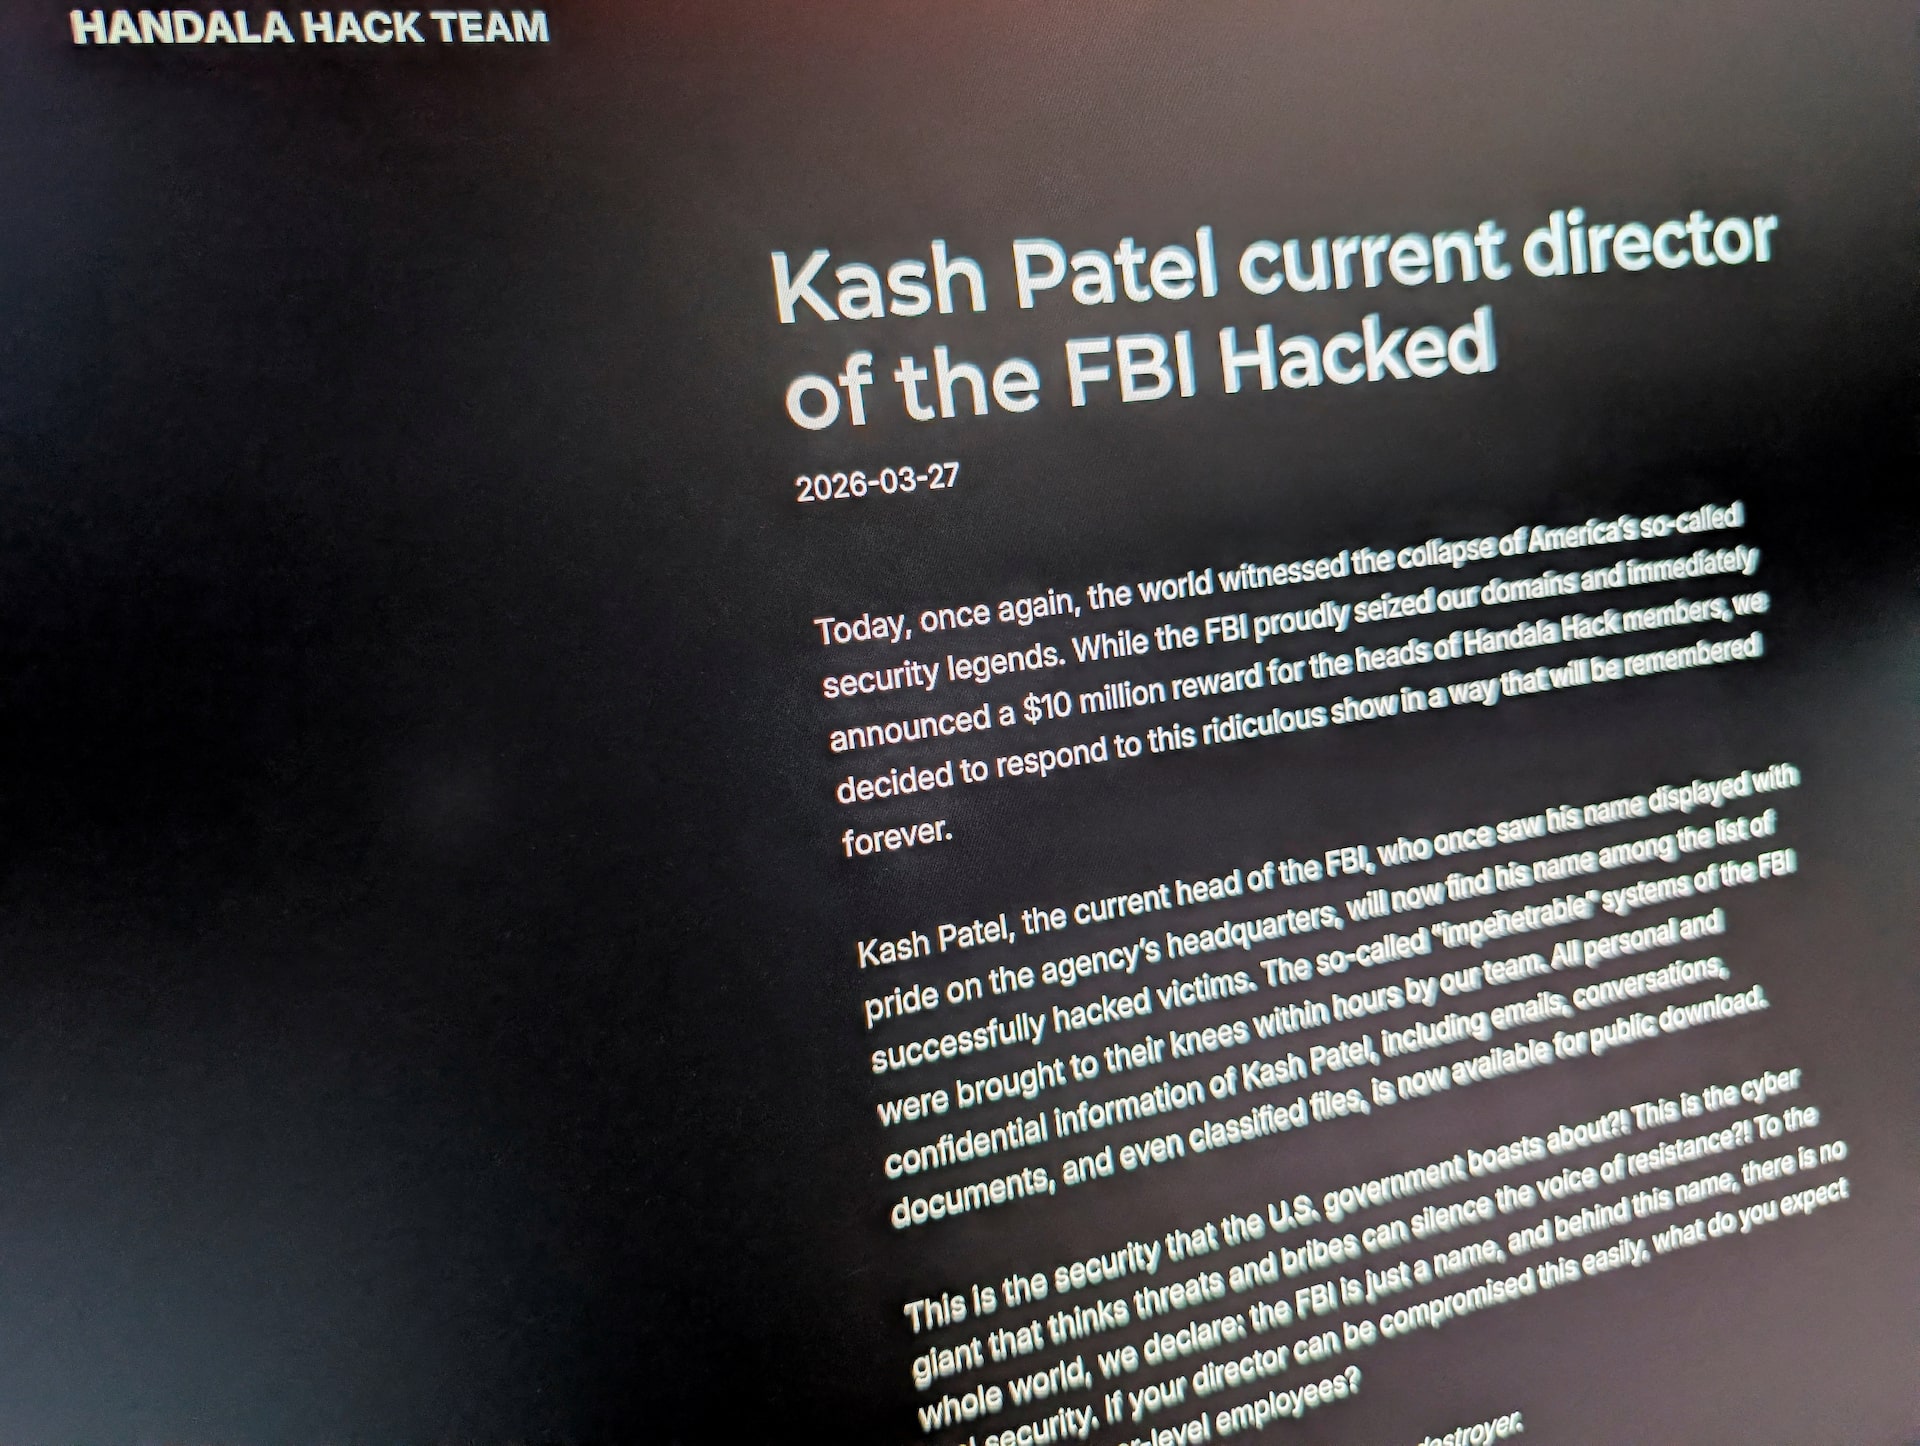
وأكدت "تراي-ريل" وقوع حادث اختراق استمر "حوالي شهر"، مشيرة إلى أن البيانات المستهدفة لم تكن حساسة، مما قد يخفف من خطورة الاختراق على خصوصية المستخدمين. وفي سياق متصل، اكتشفت شركة "أنيكس" (Anix)، المالكة لـ"فينكس"، الاختراق في الثاني من أبريل/نيسان، وأشارت إلى أن مكتب التحقيقات الفدرالي (FBI) "يدرك جيداً من هم هؤلاء المجرمون"، مما يوحي بوجود معلومات استخباراتية حول هوية المهاجمين. وتضمنت الحوادث السيبرانية الأخرى التي نُسبت إلى طهران منذ أواخر فبراير/شباط هجوماً إلكترونياً كبيراً ضد شركة "سترايكر" (Stryker) لتصنيع المعدات الطبية، وتسريب رسائل بريد إلكتروني شخصية لمدير مكتب التحقيقات الفدرالي كاش باتيل، بالإضافة إلى مزاعم بالتلاعب عن بعد بمقاييس مضخات الوقود في محطات الغاز الأمريكية. هذه السلسلة من الهجمات تشير إلى نمط متزايد من النشاط السيبراني المنسوب إلى إيران، يستهدف قطاعات مختلفة وحساسة في الولايات المتحدة، مما يبرز التهديد المتنامي الذي تشكله هذه الهجمات على الأمن القومي. من جانبه، أكد مكتب التحقيقات الفدرالي علمه بالواقعة، مشيراً إلى أنه "ينسق مع شركائه للتعامل معها"، مما يؤكد جدية التعامل مع هذه التهديدات على المستوى الفيدرالي، وضرورة التنسيق بين مختلف الجهات لمواجهة هذا النوع من الهجمات المعقدة.